براہ راست نشریات

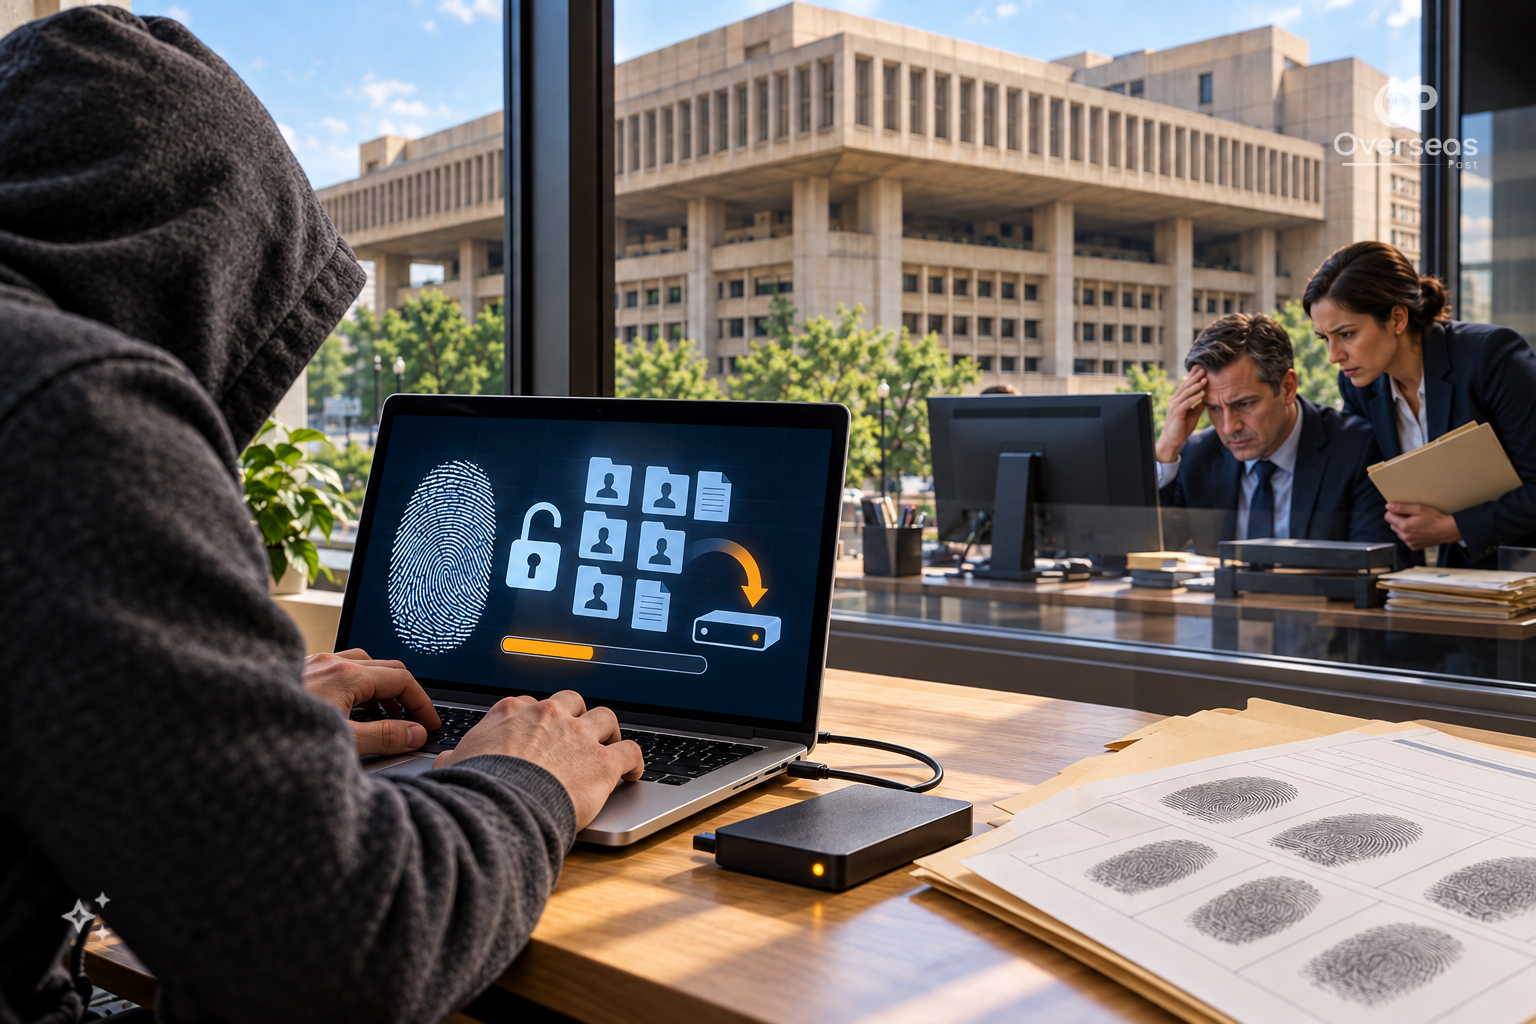
قیمتی ڈیٹا لیک: کیا ایف بی آئی کا ریکارڈ واقعی اِتنا غیر محفوظ ہے؟

Picture of Overseas Post
Overseas Post
شیئر
ووٹ
Array
50% LikesVS
50% Dislikes
ایف بی آئی ڈیٹا لیک اور سائبر حملوں سے متعلق ڈیٹا بیس سیکیورٹی کا خاکہ
ڈیٹا میں چین سے متعلق کام کرنے والے 14 اور رُوس سے متعلق 9 ملازمین کے نام شامل ہیں
💻

ایف بی آئی کا کون سا ڈیٹا ہیکرز کے ہاتھ لگا؟

+

شائنی ہنٹرز کا دعویٰ بمقابلہ ابتدائی تصدیق

2 سے 3 ٹیرا بائٹ ڈیٹا (5 ہزار ریکارڈز کی جانچ)
01

ملازمین کی جامع ذاتی معلومات (PII)

فائلز میں موجودہ اور سابق اہلکاروں کے پورے نام، رہائشی پتے، فون نمبرز، تاریخِ پیدائش، سوشل سیکیورٹی نمبرز (SSN) اور فیلڈ دفاتر کی مکمل اسائنمنٹس شامل ہیں۔

02

انسدادِ جاسوسی اور فارن ڈیسک ریکارڈز

چین سے متعلق تحقیقات کرنے والے 14 اور روس پر مامور 9 افسران کے نام افشا ہوئے ہیں، جن میں ٹیکنالوجی چوری، اہم تنصیبات کے تحفظ اور ایران و حزب اللہ کے کیسز شامل ہیں۔

03

خفیہ الیکٹرانک اور انسانی نگرانی کے یونٹس

فون کالز ریکارڈ کرنے، صوتی و بصری الیکٹرانک نگرانی کرنے والے 18 ٹیکنیکل ماہرین اور ہیومن انٹیلی جنس (HUMINT) کے ذریعے خفیہ رابطے سنبھالنے والے 11 ایجنٹس کے کوائف شامل ہیں۔

04

ہنگامی فیملی رابطے اور میڈیکل فارمز

اہلکاروں کے شریکِ حیات، قریبی رشتہ داروں کے ہنگامی فون نمبرز کے ساتھ ساتھ بھرتی اور سیکیورٹی کلیئرنس کے دوران جمع کرائی گئی مبینہ طبی دستاویزات کے نمونے بھی سامنے آئے ہیں۔

ایک نام، گھر کا پتا اور ملازمت کی تفصیل بظاہر عام معلومات ہیں، لیکن یہی نام اگر چینی جاسوسی کی تحقیقات کرنے والے امریکی اہلکار کا ہو تو وہی فہرست قومی سلامتی کا مسئلہ بن سکتی ہے۔

مزید پڑھیں

ایف بی آئی کے مبینہ ڈیٹا لیک میں یہی خدشہ سامنے آیا ہے۔ 

ہیکرز گروہ ’شائنی ہنٹرز‘ کا دعویٰ ہے کہ اس نے موجودہ اور سابق ملازمین کا 2 سے 3 ٹیرا بائٹ ڈیٹا حاصل کرلیا ہے۔ 

رائٹرز کے مطابق تقریباً 5 ہزار ریکارڈز صرف ایک چھوٹا سا حصہ ہیں۔

اِن معلومات میں نام، پتے، فون نمبر، تاریخِ پیدائش، سوشل سیکیورٹی نمبر، ہنگامی رابطوں اور متعلقہ دفاتر کی تفصیلات ہیں۔ بعض ملازمین کی 

جاسوسی، دہشت گردی اور منظم جرائم سے متعلق ذمہ داریاں بھی درج ہیں۔

لوگو
ایف بی آئی کا حساس ڈیٹا لیک: قومی سلامتی اور اہلکاروں کے ریکارڈز خطرے میں
ہیکرز کا تین ٹیرا بائٹ ریکارڈ چرانے کا دعویٰ؛ حساس تفتیش کاروں اور نگرانی ماہرین کی تفصیلات افشا۔

ایف بی آئی ڈیٹا لیک کے نتیجے میں حساس انٹیلی جنس افسران اور ان کے اہلخانہ کی ذاتی معلومات افشا ہونے سے قومی سلامتی اور انسدادِ جاسوسی کے آپریشنز کو شدید خطرات لاحق ہو گئے ہیں۔

سائبر چوری
💾 مسروقہ ریکارڈز کا مجموعی حجم
ٹیرا بائٹ ڈیٹا 3

ہیکرز گروہ شائنی ہنٹرز نے موجودہ اور سابق ملازمین کا ڈیٹا چرانے کا دعویٰ کیا، جس میں 5 ہزار ابتدائی ریکارڈز زیرِ جائزہ ہیں۔

جاسوسی ڈیسک
🎯 چین اور روس کے تفتیش کار
تحقیقاتی افسران 23

چینی ٹیکنالوجی چوری اور روسی تنصیبات کی نگرانی پر مامور 14 اور 9 اہم انٹیلی جنس اہلکاروں کی خفیہ شناخت افشا ہو گئی۔

خفیہ ونگ
📡 الیکٹرانک و فیلڈ انٹیلی جنس
نگرانی ماہرین 29

18 اہلکار وائر ٹیپنگ اور الیکٹرانک مانیٹرنگ، جبکہ 11 افسران انسانی ذرائع سے معلومات اکٹھی کرنے والے شعبے سے وابستہ ہیں۔

سیکیورٹی خطرہ
🚨 بلیک میلنگ اور اہلخانہ پر دباؤ
تصدیق شدہ پروفائلز 22

گھروں کے پتے اور ہنگامی خاندانی رابطے لیک ہونے سے غیر ملکی اداروں کے ہاتھوں اہلکاروں اور شریکِ حیات کو خطرات لاحق ہو گئے۔

فہرست میں کون لوگ ہیں؟

ڈیٹا میں چین سے متعلق کام کرنے والے 14 اور رُوس سے متعلق 9 ملازمین کے نام شامل ہیں۔

چینی جرائم پیشہ تنظیموں، ٹیکنالوجی کی منتقلی اور روس سے جڑے اہم تنصیبات و ٹیکنالوجی کے خطرات کی نگرانی کرنے والے اہلکار بھی اس شامل ہیں۔

اس کے علاوہ ایران اور حزب اللہ سے متعلق انٹیلی جنس ذمہ داریوں کا ذکر بھی اس فہرست میں ہے۔

مزید 18 ملازمین کا تعلق مواصلات سننے، ڈیٹا حاصل کرنے یا خفیہ بصری، صوتی اور الیکٹرانک نگرانی سے بتایا گیا ہے، جبکہ 11 ملازمین انسانی ذرائع سے خفیہ معلومات جمع کرنے کے شعبے سے وابستہ ہیں۔

🕵️‍♂️

ایک فہرست غیر ملکی جاسوسوں کے لیے خزانہ کیوں؟

◆

سابق انٹیلی جنس تفتیش کار ایرک اونیل کا اعتراف

غیر ملکی جاسوسی ایجنسیوں کے لیے اس سے بڑی کوئی کامیابی نہیں ہو سکتی کہ انہیں ان تمام امریکی اہلکاروں کی حتمی فہرست مل جائے جو ان کے اپنے جاسوسی نیٹ ورکس کو توڑنے پر مامور ہیں۔ یہ ڈیٹا خطرے کے بجائے سیدھا "ہیرے کی کان" سمجھا جاتا ہے۔

چین کا پرچم
چینی انٹیلی جنس کے لیے تحفہ
14 افسران افشا

بیجنگ جاننا چاہتا ہے کہ امریکہ میں اس کی ٹیکنالوجی چوری، اقتصادی جاسوسی اور نیٹ ورکس کا پیچھا کون کر رہا ہے۔ نام اور پتے سامنے آنے سے وہ اپنے ایجنٹس کو وقت سے پہلے الرٹ کر سکتے ہیں۔

روس کا پرچم
روسی سائبر اور انفراسٹرکچر یونٹس
9 سینیئر تفتیش کار

روس سے جڑے اہم تنصیبات، ہیکنگ اور ہائبرڈ وارفیئر کا سراغ لگانے والے تفتیش کاروں کی نشاندہی سے ماسکو اپنے امریکی اہداف کے خلاف جوابی بلیک میلنگ اور سائبر حملے ترتیب دے سکتا ہے۔

انسانی ذرائع (HUMINT) کی تباہی
11 خفیہ ہینڈلرز

مخالف ممالک کے اندر کام کرنے والے مخبر اور ذرائع براہِ راست اپنے ہینڈلرز سے جڑے ہوتے ہیں۔ جب ہینڈلر کی شناخت طشت از بام ہو جائے تو زمین پر موجود پورے جاسوسی نیٹ ورک کی جان خطرے میں پڑ جاتی ہے۔

داخلی انتہا پسند اور ٹارگٹڈ بلیک میل
ذاتی کمزوریاں

اہلکاروں کے کریڈٹ ریکارڈز اور میڈیکل ہسٹری کو استعمال کر کے نہ صرف غیر ملکی ایجنسیاں بلکہ ملکی مسلح انتہا پسند بھی افسران پر مقدمات واپس لینے یا خفیہ معلومات دینے کے لیے دباؤ ڈال سکتے ہیں۔

ایف بی آئی کے سابق انسدادِ جاسوسی اہلکار ایرک اونیل اس معاملے کو غیر ملکی انٹیلی جنس اداروں کے لیے قیمتی معلومات کا خزانہ سمجھتے ہیں۔ 

ان کا کہنا ہے کہ چین جاننا چاہے گا کہ اس کے خلاف کام کون کررہا ہے۔ اس کے علاوہ دوسرے مخالف ادارے اور امریکی انتہا پسند بھی دلچسپی لے سکتے ہیں۔

خطرہ گھر تک کیسے پہنچتا ہے؟

سابق فوجی تفتیش کار ٹریور ہیلیگوس کی تشویش یہ ہے کہ نام کے ساتھ خفیہ ذمہ داری سامنے آجائے تو اہلکار کی شناخت اور حفاظت خطرے میں پڑ سکتی ہے۔

⚖️

ہیکرز کی شرط: ایف بی آئی سے کیا منوانا چاہتے ہیں؟

❯

15 مئی: ایف بی آئی کا توہین آمیز انتباہ

تنازع کی جڑ

ایف بی آئی نے سرکاری انتباہ جاری کیا تھا کہ 'شائنی ہنٹرز' ایک ایسا گروہ ہے جو حقیقی ہیکنگ کے بجائے جھوٹے یا بڑھا چڑھا کر پیش کیے گئے دعووں اور خاندانوں کو ڈرا کر پیسے بٹورتا ہے۔

ہیکرز کا انا کا مسئلہ اور جوابی وار

ساکھ کا سوال

راک اسٹار گیمز اور کینوس ایجوکیشن سسٹم کو ہیک کرنے والے گروہ نے اس انتباہ کو اپنی تضحیک سمجھا اور ایف بی آئی کے اندرونی ڈیٹا تک رسائی حاصل کر کے ثابت کرنے کی کوشش کی کہ ان کے دعوے سچے ہیں۔

22 ستمبر کا الٹی میٹم: "سرکاری بیان واپس لو"

بنیادی شرط

گروہ نے مالی تاوان مانگنے کے بجائے عجیب شرط رکھی کہ ایف بی آئی مئی میں جاری کیا گیا تحریری الرٹ واپس لے اور تسلیم کرے کہ گروہ حقیقی صلاحیت رکھتا ہے، ورنہ سارا ڈیٹا نیلام کر دیا جائے گا۔

بھرتی پورٹل کی بندش اور تعطل

موجودہ صورتحال

ایف بی آئی نے باضابطہ بیان واپس لینے کے بجائے خاموشی سے اپنی ریکروٹمنٹ ویب سائٹ بند کر دی ہے اور تھرڈ پارٹی کمپنیوں کے ساتھ مل کر کمزوری تلاش کرنے میں مصروف ہے، جس کے بعد نیا تصادم متوقع ہے۔

ہنگامی رابطوں میں اکثر شریکِ حیات یا بچوں کی تفصیلات ہوتی ہیں۔ ان میں حساس ادارے کے ملازم جیسی حفاظتی آگاہی ضروری نہیں۔

اس طرح ایک دفتر سے نکلی معلومات خاندان تک دباؤ ڈالنے کا راستہ بن سکتی ہیں۔

مطالبہ: اپنا بیان واپس لو

ہیکرز گروہ ’شائنی ہنٹرز‘نے 22 ستمبر کو دعویٰ سامنے لاتے ہوئے مطالبہ کیا کہ ایف بی آئی مئی کا بیان واپس لے، تبھی ڈیٹا کی یرغمالی ختم ہوگی۔

اس تنازع کی بنیاد بھی دلچسپ ہے۔ ایف بی آئی کے 15 مئی کے سرکاری انتباہ میں کہا گیا تھا کہ ’شائنی ہنٹرز‘ حقیقی یا بڑھا چڑھا کر پیش کیے گئے دعووں ، دھمکیوں اور خاندانوں کو ہراساں کرکے ادائیگی کا دباؤ ڈالتا ہے۔ گروہ اپنے دعووں کو حقیقی قرار دیتا ہے۔

یہ گروہ پہلے ’گرینڈ تھیفٹ آٹو‘ بنانے والی راک اسٹار گیمز سے لاکھوں ریکارڈز چرانے اور تعلیمی پلیٹ فارم کینوس پر حملے کی ذمہ داری لے چکا ہے۔ کینوس کی بندش سے امریکی تعلیمی اداروں میں خلل پڑا تھا۔

🛡️

اہلکاروں کے خاندان بھی خطرے میں کیسے آ سکتے ہیں؟

▼

سابق فوجی تفتیش کار ٹریور ہیلیگوس کا انتباہ

خفیہ مشن پر مامور ایجنٹ تو اپنی حفاظت کے پروٹوکولز سے واقف ہوتا ہے، لیکن جب ملازمت کے فارم میں درج شریکِ حیات یا بچوں کی معلومات غیر متعلقہ ہاتھوں میں چلی جائیں تو سیکیورٹی کی وہ ڈھال براہِ راست کمزور پڑ جاتی ہے۔

ہنگامی رابطوں کا ہیکرز کے نشانے پر آنا
بغیر پروٹوکول کا ہدف

اہلکار کے گھر والے سیکیورٹی کے سخت اصولوں پر تربیت یافتہ نہیں ہوتے۔ ہیکرز یا مجرمانہ تنظیمیں بچوں اور بیویوں کے فون نمبرز حاصل کر کے فریب دہی، اغوا کی جھوٹی کالز یا ہراسانی کے ذریعے تفتیش پر اثر ڈال سکتی ہیں۔

نفسیاتی دباؤ اور رہائشی پتے کا افشا
بلیک میلنگ کا حربہ

ماضی میں شائنی ہنٹرز نے اہداف کے گھر والوں کو براہِ راست پیغامات بھیج کر تاوان مانگا ہے۔ جب تفتیش کار کو معلوم ہو کہ مخالف عناصر اس کے گھر کا صحیح راستہ جانتے ہیں، تو یہ تفتیش کار کی پیشہ ورانہ آزادی کو مفلوج کر دیتا ہے۔

⚠️
ڈیجیٹل سیکیورٹی کا بنیادی اصول:

کسی ادارے کے ڈیٹا بیس میں دیا گیا ایمرجنسی رابطہ صرف کاغذی خانہ پوری نہیں بلکہ دشمن کے لیے پچھلا دروازہ بن سکتا ہے۔ حساس اہلکاروں کا دفاع صرف دفتر تک محدود نہیں رہ سکتا، بلکہ ان کے گھروں کو بھی سیکیورٹی فراہم کرنا ریاست کی مجبوری بن جاتا ہے۔

کچھ ثابت ہوا یا ابھی صرف دعویٰ ہے؟

رائٹرز نے 22 سے زیادہ افراد کی معلومات کو کریڈٹ ریکارڈز اور سابقہ لیکس سے جانچاہے، جن میں 8 افراد کی ملازمت کی تفصیلات عدالتی دستاویزات، خبروں اور عوامی پروفائلز سے ملی ہیں۔

علاوہ ازیں اس پوری فہرست کی تصدیق نہیں ہوئی اور نہ ہی ان افراد کی تمام ذمہ داریوں کے موجودہ ہونے کی۔

ایسوسی ایٹڈ پریس کے مطابق بھرتی ویب سائٹ 23 ستمبر کی دوپہر تک بند تھی۔

دوسری جانب ایف بی آئی تحقیقات اور خدمات فراہم کرنے والی کمپنیوں کے ساتھ مل کر کام کررہا ہے اور ابھی تک دراندازی کا مقام غیر واضح ہے۔

پاکستان کا پرچم

ایف بی آئی ڈیٹا لیک سے پاکستانی کیا سیکھ سکتے ہیں؟

▼

قومی سلامتی اور ڈیجیٹل بقا کا کڑا سبق

جب دنیا کا جدید ترین وسائل رکھنے والا تفتیشی ادارہ اپنے ڈیٹا بیس اور بھرتی پورٹل کو دراندازی سے محفوظ نہ رکھ سکا، تو ترقی پذیر ممالک کے سیکیورٹی اور سول اداروں کے لیے یہ واقعہ ڈیجیٹل سیکیورٹی پر نظرثانی کا بڑا انتباہ ہے۔

🏛️ نادرا اور ریاستی ڈیٹابیسز کی کڑی حفاظت

شہریوں اور حساس اداروں کے اہلکاروں کا بائیو میٹرک اور خاندانی ریکارڈ سنگل پوائنٹ آف فیلیر بن سکتا ہے۔ حساس ڈیٹا کو انٹرنیٹ سے الگ الگ تھلگ (Air-Gapped) نظاموں پر رکھنا ناگزیر ہے۔

💼 ملازمت کے فارمز سے غیر ضروری ڈیٹا ہٹانا

پاکستانی سرکاری و عسکری بھرتی پورٹلز پر امیدواروں کے ہنگامی رابطے اور میڈیکل ریکارڈز کو بغیر مضبوط انکرپشن کے کلاؤڈ یا پبلک سرورز پر چھوڑنا مستقبل کی بلیک میلنگ کو دعوت دینا ہے۔

🔗 تھرڈ پارٹی ٹھیکیداروں کا سخت سیکیورٹی آڈٹ

ایف بی آئی کیس میں خدشہ ہے کہ حملہ ریکروٹمنٹ سروس فراہم کرنے والے وینڈر کے ذریعے ہوا۔ پاکستان میں بھی سرکاری محکموں کے آئی ٹی ٹھیکیداروں کے پاس بنیادی سیکیورٹی کلیئرنس کا فقدان بڑا رسک ہے۔

📱 اہلکاروں اور خاندانوں کی سائبر ہائجین

حساس عہدوں پر کام کرنے والے پاکستانی افسران اور ان کے اہلِ خانہ سوشل میڈیا پر لوکیشن شیئرنگ اور غیر مصدقہ ایپس سے گریز کریں، کیونکہ مجرمانہ گروہ کمزور خاندانی کڑیوں کو پہلے نشانہ بناتے ہیں۔

ہیکرز، ملازمین  اور درخواست گزاروں کی پس منظر جانچ، سیکیورٹی تحقیقات کے معاہدوں اور طبی معلومات رکھنے کا بھی دعویٰ کرتے ہیں، مگر فی الحال مزید ڈیٹا جاری نہ کرنے کا کہتے ہیں۔

اس سلسلے میں بلومبرگ کو مبینہ طبی دستاویزات کے نمونے بھی ملے ہیں، جن کی آزادانہ تصدیق نہیں ہوسکی۔

اصل سبق

اس معاملے سے اخذ ہونے والا سبق یہ سکھاتا ہے کہ ملازمت کے فارم میں دیا گیا خاندانی رابطہ بھی حساس معلومات ہے۔ اس کی حفاظت دفتر اور گھر، دونوں کا معاملہ ہے۔

اونیل کی احتیاط بھی یاد رکھنے والی ہے کہ ہیکرز ایف بی آئی کو خوف زدہ کرنا چاہتے ہیں۔ ان کے پاس موجود معلومات اور اس کے دعوے کے حقیقی ہونے کا حتمی فیصلہ ابھی قبل از وقت ہے۔

اصل ذرائع: خبر کی تہہ تک ایف بی آئی ڈیٹا لیک کے دعوے، سرکاری مؤقف اور اصل رپورٹس 5 اہم حوالے

🏛️ ایف بی آئی کا اپنا مؤقف

ایف بی آئی — مبینہ ہیکنگ پر سرکاری بیان بھرتی پورٹل اور ملازمین کی ذاتی معلومات سے متعلق دعوؤں کی تحقیقات؛ ادارے کے مطابق دراندازی کا مقام ابھی طے نہیں ہوا۔ سرکاری ماخذ · fbi.gov بیان پڑھیں ↗ ایف بی آئی کا مئی والا انتباہ کیا تھا؟ شائنی ہنٹرز کے طریقوں، ڈیٹا کے حقیقی یا بڑھا چڑھا کر پیش کیے گئے دعوؤں اور متاثرین پر ادائیگی کا دباؤ ڈالنے سے متعلق اصل انتباہ۔ تنازعے کا پس منظر · ic3.gov انتباہ پڑھیں ↗

📰 اصل صحافتی رپورٹس

روئٹرز — فہرست میں چھپی حساس ذمہ داریاں تقریباً پانچ ہزار ریکارڈز کا جائزہ، چین اور روس سے متعلق اہلکاروں کی ذمہ داریاں اور ڈیٹا کے ایک حصے کی آزادانہ تصدیق۔ خصوصی تحقیقاتی رپورٹ · Reuters رپورٹ پڑھیں ↗ 404 میڈیا — ہیکرز کا دعویٰ کیسے سامنے آیا؟ جوزف کاکس کی ابتدائی رپورٹ، جس میں گروہ کے دعوے اور ملازمین و ان کے شریکِ حیات سے متعلق مبینہ ڈیٹا کے نمونے کا ذکر ہے۔ ابتدائی انکشاف · 404 Media رپورٹ پڑھیں ↗ ایسوسی ایٹڈ پریس — اہلکاروں اور خاندانوں کے خدشات تحقیقات، بھرتی ویب سائٹ کی بندش اور اہلکاروں و ان کے خاندانوں کو ممکنہ ہراسانی کے خطرات پر رپورٹ، اے بی سی نیوز پر شائع شدہ۔ بین الاقوامی خبر رساں ادارہ · AP / ABC News رپورٹ پڑھیں ↗
📌 کیا تصدیق ہوئی ہے؟ روئٹرز نے ڈیٹا کے ایک حصے کی تصدیق کی ہے، پوری فہرست یا ہیکرز کے تمام دعوؤں کی نہیں۔ اوپر دیے گئے سرکاری بیانات اور رپورٹس کو ان کی اشاعت کی تاریخ کے تناظر میں پڑھیں۔ BY: overseaspost.net