براہ راست نشریات

کیا واقعی دنیا بھر کی ویب سائٹس ہیک ہونے کا خطرہ ہے؟

Picture of Overseas Post
Overseas Post
شیئر
ووٹ
Array
50% LikesVS
50% Dislikes
ویب سائٹس ہیک ہونے کا خطرہ اور پی ایچ پی سکیورٹی خامی کی صورتحال
پی ایچ پی کوئی عام یا غیر معروف سافٹ ویئر نہیں، بلکہ ویب کی دنیا کے اہم ترین حصوں میں شامل ہے
برطانیہ کا پرچم سکیورٹی خامی
🔴 فیکٹ باکس: انٹرنیٹ کی خطرناک خامی کے 5 اہم حقائق
پی ایچ پی (PHP) میں دو سنگین خامیاں

⚠️ ویب سرورز کو نشانہ بنانے والا سکیورٹی بحران

پروگرامنگ زبان پی ایچ پی میں دریافت ہونے والی دو انتہائی سنگین خامیوں نے دنیا بھر میں ہنگامی اقدامات پر مجبور کر دیا ہے، جن کا خطرے کا اسکور 10 میں سے 9.2 مقرر کیا گیا ہے۔

🌐 تقریباً 70 فیصد ویب سائٹس کا انحصار

پی ایچ پی انٹرنیٹ کے اہم ترین حصوں میں شامل ہے اور ورڈپریس جیسے بڑے پلیٹ فارمز سمیت دنیا کی تقریباً 70 فیصد ویب سائٹس اسی پر انحصار کرتی ہیں۔

🔓 بغیر لاگ اِن نقصان دہ کوڈ کا خطرہ

ان خامیوں سے فائدہ اٹھا کر حملہ آور بعض حالات میں کمزور سرورز پر بغیر لاگ اِن کیے نقصان دہ کوڈ چلا سکتے ہیں اور ڈیٹا چرا سکتے ہیں۔

🛠️ فوری اپ ڈیٹس اور پیچز کا اجرا

پی ایچ پی کے منتظمین نے 21 اکتوبر کو سکیورٹی اپ ڈیٹس (جیسے 8.5.12 اور 8.4.27) جاری کر دی ہیں، تاہم 23 اکتوبر کو ایک اضافی خامی سے بھی خبردار کیا گیا۔

⏱️ سکیورٹی کا اصل چیلنج

اصل امتحان خامی سامنے آنے، اس کا درست حل تیار کرنے اور دنیا بھر کے نظاموں میں اسے نصب کرنے کے درمیانی وقفے کو کم سے کم کرنا ہے۔
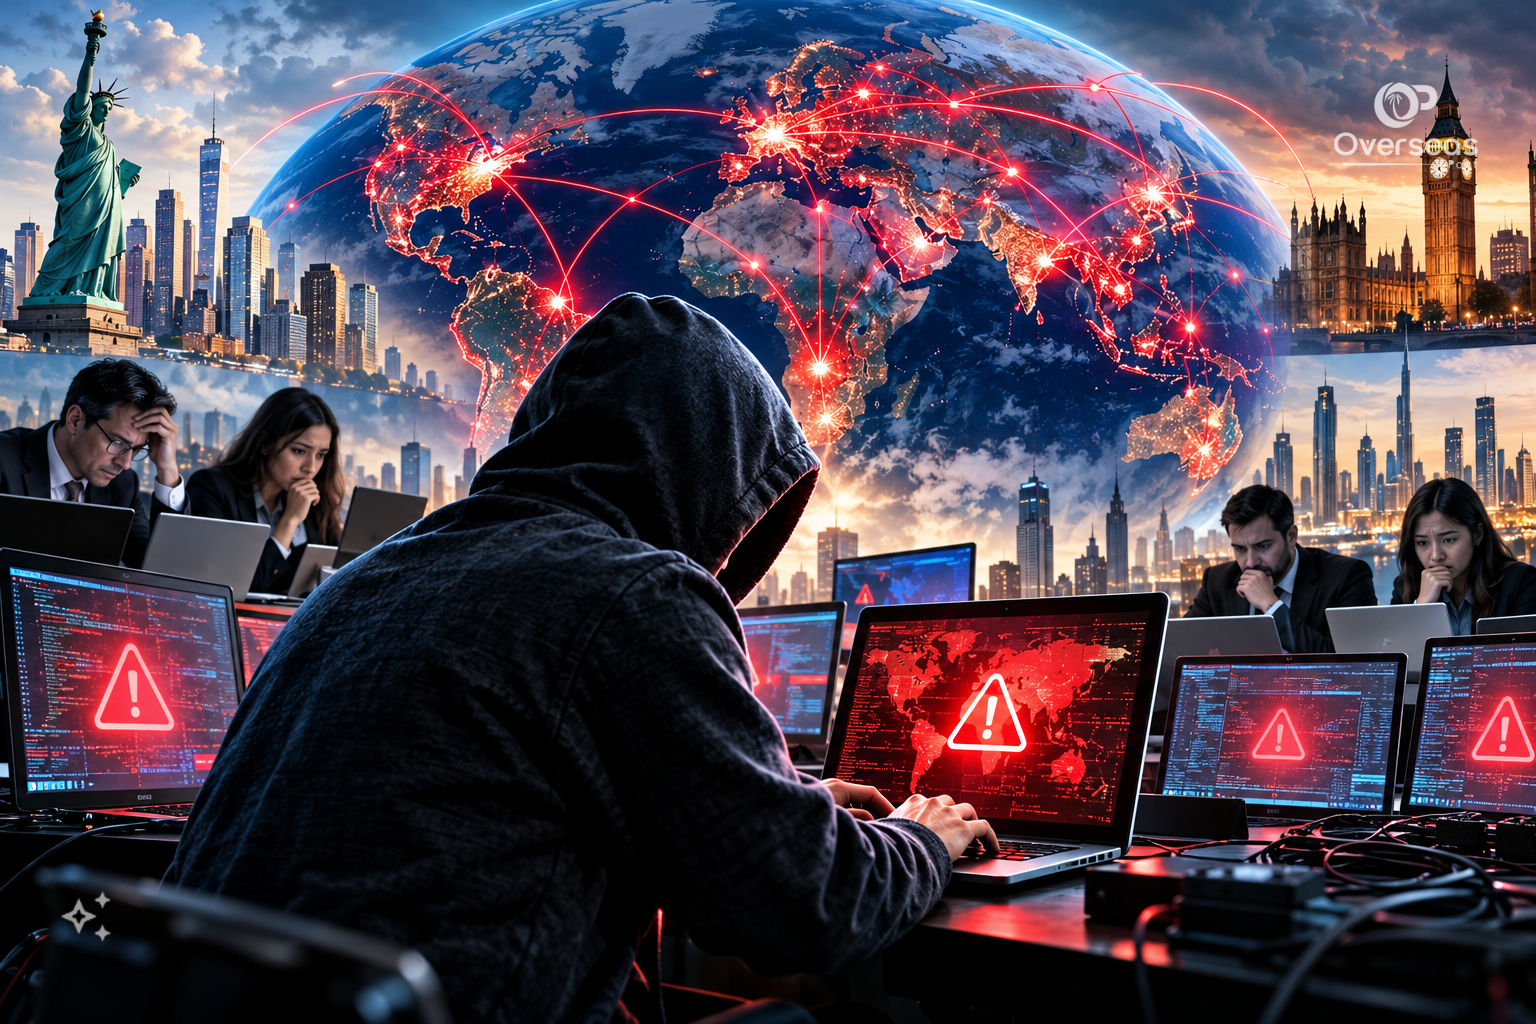
انٹرنیٹ پر ایک ایسی سکیورٹی خامی سامنے آئی ہے جس نے دنیا بھر میں سرکاری اداروں، کمپنیوں اور سائبر سکیورٹی ماہرین کو ہنگامی اقدامات پر مجبور کر دیا ہے۔

مزید پڑھیں

عالمی رپورٹس کے مطابق یہ مسئلہ پروگرامنگ زبان پی ایچ پی میں موجود دو سنگین خامیوں کا ہے، جن سے فائدہ اٹھا کر ہیکرز بعض حالات میں ویب سرورز پر قبضہ کر سکتے ہیں، معلومات چوری کر سکتے ہیں یا نظام کو متاثر کر سکتے ہیں۔ 

ویب سائٹس اچانک بند کیوں ہوئیں؟

اکثر لوگوں کے لیے ویب سائٹ بند ہونا معمولی تکنیکی مسئلہ ہوتا ہے،

لیکن اس بار کئی اداروں نے ممکنہ حملے سے بچنے کے لیے خود اپنی ویب سائٹس عارضی طور پر بند کر دیں۔

عالمی انٹرنیٹ سکیورٹی بحران: پی ایچ پی میں سنگین خامیاں

دنیا بھر کی ویب سائٹس کو متاثر کرنے والی سکیورٹی خامیوں پر ہنگامی اپ ڈیٹس جاری کردی گئی ہیں۔

پی ایچ پی میں دریافت ہونے والی دو انتہائی سنگین خامیوں نے عالمی سطح پر سرکاری اداروں اور سرورز کو خطرے میں ڈال دیا ہے، جس پر فوری حفاظتی اقدامات ناگزیر ہیں۔

🌐 متاثرہ ویب سائٹس کا تناسب

70

دنیا بھر کی تقریبا 70 فیصد ویب سائٹس پی ایچ پی زبان پر انحصار کرتی ہیں، جس سے اس سکیورٹی مسئلے کا دائرہ کار انتہائی وسیع ہو جاتا ہے۔

⚠️ خامی کا سکیورٹی اسکور

9.2

دونوں سکیورٹی خامیوں کو انتہائی خطرناک قرار دیتے ہوئے ان کا سنگین ترین اسکور 10 میں سے 9.2 مقرر کیا گیا ہے۔

🏛️ برطانیہ میں بند خدمات

32

ممکنہ حملوں سے بچنے اور احتیاطی تدابیر کے طور پر برطانیہ میں 32 سرکاری آن لائن خدمات عارضی طور پر بند کر دی گئیں۔

🛠️ ہنگامی سکیورٹی اپ ڈیٹس

پی ایچ پی انتظامیہ کی جانب سے 21 اور 23 اکتوبر کو نئی اپ ڈیٹس جاری کی گئی ہیں تاکہ سرورز کو محفوظ بنایا جا سکے۔

📊 سکیورٹی بحران اور متاثرہ شعبوں کے اعداد و شمار
پی ایچ پی پر منحصر ویب سائٹس
70 فیصد
خامی کا خطرناک اسکور
9.2 / 10
برطانیہ میں بند سرکاری خدمات
32 خدمات

اوورسیز پوسٹ انٹرایکٹیو انفوگرافک سسٹم

اس معاملے میں برطانیہ میں 32 سرکاری آن لائن خدمات متاثر ہوئیں، جبکہ جاپان، فن لینڈ، جرمنی اور نیدرلینڈز میں بھی مختلف ویب سائٹس اور خدمات عارضی طور پر بند کی گئیں۔

جاپانی وزیراعظم سانائے تاکائیچی نے اس حوالے سے اداروں کو سکیورٹی اپ ڈیٹس انسٹال کرنے یا ضرورت پڑنے پر ویب سائٹس تک رسائی عارضی طور پر روکنے کی ہدایت دی۔ 

ماہرین کے مطابق یہ اقدامات لازماً اس بات کا ثبوت نہیں کہ ان تمام ویب سائٹس کو ہیک کر لیا گیا تھا، بلکہ کئی اداروں نے تو ممکنہ نقصان سے بچنے کے لیے پیشگی احتیاط کی۔

برطانیہ کا پرچم جاپان کا پرچم فرانس کا پرچم
🌐 عالمی منظرنامہ: کن ممالک میں ویب سائٹس بند کرنا پڑیں؟
برطانیہ (UK)

🇬🇧 32 سرکاری آن لائن خدمات متاثر

برطانیہ میں ممکنہ حملے کے پیش نظر 32 سرکاری آن لائن خدمات عارضی طور پر متاثر ہوئیں اور احتیاطی تدابیر اختیار کی گئیں۔

جاپان (Japan)

🇯🇵 وزیراعظم کی سکیورٹی ہدایات

جاپانی وزیراعظم سانائے تاکائیچی نے اداروں کو سکیورٹی اپ ڈیٹس انسٹال کرنے اور ضرورت پڑنے پر ویب سائٹس تک رسائی عارضی طور پر روکنے کی ہدایت کی۔

یورپی ممالک

🇪🇺 فن لینڈ، جرمنی اور نیدرلینڈز

فن لینڈ، جرمنی اور نیدرلینڈز سمیت مختلف یورپی ممالک میں بھی اداروں نے ممکنہ نقصان سے بچنے کے لیے پیشگی احتیاطی اقدامات کے طور پر اپنی خدمات معطل کیں۔

خطرہ اتنا بڑا کیوں ہے؟

پی ایچ پی کوئی عام یا غیر معروف سافٹ ویئر نہیں، بلکہ ویب کی دنیا کے اہم ترین حصوں میں شامل ہے۔

بعض اندازوں کے مطابق تقریباً 70 فیصد ویب سائٹس کسی نہ کسی طور پر اس زبان پر انحصار کرتی ہیں۔ ورڈپریس جیسے معروف پلیٹ فارم بھی اسی سے جڑے ہوئے ہیں۔

سکیورٹی اداروں کے مطابق ان خامیوں سے متاثرہ سرور پر بعض حالات میں حملہ آور بغیر لاگ اِن کیے نقصان دہ کوڈ چلا سکتے ہیں۔ 

اس سے ویب سائٹ کا کنٹرول چھننے، ڈیٹا تک غیر مجاز رسائی اور آن لائن خدمات میں خلل کا خطرہ پیدا ہوتا ہے۔ دونوں خامیوں کو انتہائی سنگین قرار دیتے ہوئے ان کا اسکور 10 میں سے 9.2 مقرر کیا گیا ہے۔ 

پاکستان کا پرچم پاکستان
🇵🇰 پاکستان پر ممکنہ اثرات: کیا پاکستانی ویب سائٹس بھی خطرے میں ہیں؟

💻 ہوسٹنگ اور کارپوریٹ سسٹمز کا جائزہ

پاکستان میں ویب سائٹس چلانے والے اداروں، کاروباری کمپنیوں اور ویب ہوسٹنگ فراہم کرنے والوں کے لیے ضروری ہے کہ وہ اپنے نظاموں میں پی ایچ پی کے استعمال کا فوری جائزہ لیں۔

🛡️ اپ ڈیٹس اور حفاظتی اقدامات

متعلقہ سکیورٹی اپ ڈیٹس کو فوری طور پر نصب کرنا اور مشکوک سرگرمیوں پر گہری نظر رکھنا پاکستانی اداروں کے لیے بھی سائبر حملوں سے بچنے کا واحد حل ہے۔

مصنوعی ذہانت: محافظ بھی، خطرہ بھی

اس معاملے کا اہم ترین پہلو یہ ہے کہ مصنوعی ذہانت نے سکیورٹی خامیاں تلاش کرنے میں بھی کردار ادا کیا ہے۔

اوپن اے آئی کے زیر قیادت تعاون اور دیگر سکیورٹی ماہرین کی تحقیق سے ان مسائل کی نشاندہی اور ان کے حل کی تیاری میں مدد ملی ہے۔

لیکن یہی ٹیکنالوجی حملہ آوروں کو بھی سافٹ ویئر کی خامیاں سمجھنے اور ان سے فائدہ اٹھانے کے طریقے تلاش کرنے میں مدد دے سکتی ہے۔ 

ایکسپرٹس کا کہنا ہے کہ یہ مسئلہ اس وقت مزید بڑھا جب خامیوں سے متعلق معلومات اور ایک مظاہرے کی ویڈیو مقررہ وقت سے پہلے سامنے آ گئے۔ 

اس سے حملہ آوروں کو کمزور نظاموں کی نشاندہی کرنے کے لیے اضافی معلومات مل سکتی تھیں۔ 

🤖 اے آئی کا دوہرا کردار: سائبر سکیورٹی کا محافظ یا ہیکرز کا ہتھیار؟

🛡️ سکیورٹی خامیاں تلاش کرنے میں مدد

اوپن اے آئی کے زیر قیادت تعاون اور دیگر ماہرین نے مصنوعی ذہانت کو استعمال کرتے ہوئے ان سکیورٹی خامیوں کی نشاندہی اور ان کا حل تیار کرنے میں اہم مدد حاصل کی۔

⚡ حملہ آوروں کے لیے خطرناک ٹول

یہی ٹیکنالوجی ہیکرز اور حملہ آوروں کو بھی سافٹ ویئر کی کمزوریاں سمجھنے اور ان سے فائدہ اٹھانے کے طریقے تلاش کرنے میں معاون ثابت ہو سکتی ہے۔

کیا خطرہ اب ٹل گیا ہے؟

پی ایچ پی کے منتظمین نے 21 اکتوبر کو سکیورٹی اپ ڈیٹس جاری کردی ہیں۔

ان میں پی ایچ پی 8.5.12، 8.4.27، 8.3.36 اور 8.2.35 شامل ہیں۔ برطانیہ اور یورپی یونین کے سائبر سکیورٹی اداروں نے بھی متاثرہ نظاموں کو فوری اپ ڈیٹ کرنے کی ہدایت دی۔ 

تاہم 23 اکتوبر کو پی ایچ پی نے ایک متعلقہ اضافی خامی سے بھی خبردار کیا، جس کے لیے بعض مخصوص سیٹنگز میں عارضی حفاظتی اقدام تجویز کیا گیا۔ 

اس لیے یہ سمجھنا درست نہیں کہ پہلی اپ ڈیٹ کے بعد ہر ممکن خطرہ مکمل طور پر ختم ہو چکا ہے۔ 

🛡️ دفاع 🛡️ اب آگے کیا ہوگا؟ ویب سائٹس کو ہیکنگ سے بچانے کے اہم اقدامات
پہلا قدم

🔄 فوری اپ ڈیٹس کا نفاذ

سرورز اور ویب پلیٹ فارمز پر جاری ہونے والی تمام نئی سکیورٹی اپ ڈیٹس اور پیچز کو بغیر کسی تاخیر کے نصب کرنا بنیادی شرط ہے۔

دوسرا قدم

🔑 مضبوط پاس ورڈ اور ٹو فیکٹر

عام صارفین اور منتظمین کو اہم اکاؤنٹس کے لیے منفرد پاس ورڈز اور دو مرحلوں پر مشتمل تصدیق (2FA) لازمی استعمال کرنی چاہیے۔

تیسرا قدم

⏳ ردعمل کے وقفے میں کمی

سافٹ ویئر کی خامی سامنے آنے، اس کا حل بننے اور دنیا بھر میں نفاذ کے درمیان موجود وقت کو کم سے کم کرنا ہی اصل سائبر سکیورٹی کامیابی ہے۔

پاکستان میں ویب سائٹس چلانے والے اداروں، کاروباری کمپنیوں اور ویب ہوسٹنگ فراہم کرنے والوں کے لیے بھی ضروری ہے کہ وہ اپنے نظاموں میں پی ایچ پی کے استعمال کا جائزہ لیں، متعلقہ اپ ڈیٹس نصب کریں اور مشکوک سرگرمیوں پر نظر رکھیں۔ 

عام صارفین کو بھی اہم اکاؤنٹس کے لیے منفرد پاس ورڈ اور دو مرحلوں پر مشتمل تصدیق (ٹو فیکٹر ویری فکیشن) استعمال کرنی چاہیے۔

اس واقعے کا سب سے بڑا سبق یہ ہے کہ انٹرنیٹ کی سکیورٹی صرف ہیکرز کو روکنے کا نام نہیں، بلکہ اصل چیلنج یہ ہے کہ سافٹ ویئر کی خامی سامنے آنے، اسے درست کرنے اور دنیا بھر میں اس کا حل نصب ہونے کے درمیان موجود وقت کو کم سے کم کیسے کیا جائے۔

🛡️ اصل ذرائع ORIGINAL SOURCES پی ایچ پی کی خطرناک سکیورٹی خامیوں، عالمی انتباہات اور ویب سائٹس کے تحفظ سے متعلق مستند حوالہ جات 5 معتبر ذرائع
🔐 بنیادی سکیورٹی انتباہات
🧑‍💻 پی ایچ پی — آفیشل سکیورٹی ایڈوائزری پی ایچ پی کے سرکاری نیوز آرکائیو میں دو سنگین خامیوں، متاثرہ ورژنز، CVE شناختی نمبروں اور ضروری سکیورٹی اپ ڈیٹس کی تفصیلات۔ بنیادی سرکاری ماخذ اصل ماخذ ↗ 🌐 ENISA — یورپی یونین کا مشترکہ انتباہ یورپی یونین کی سائبر سکیورٹی ایجنسی اور متعلقہ اداروں کا مشترکہ انتباہ، جس میں متاثرہ نظاموں کی فوری شناخت اور سکیورٹی اپ ڈیٹس نصب کرنے پر زور دیا گیا۔ یورپی سائبر سکیورٹی انتباہ اصل انتباہ ↗ 🚨 CERT-EU — تکنیکی سکیورٹی ایڈوائزری دونوں خامیوں کی تکنیکی نوعیت، متاثرہ پی ایچ پی ورژنز، ممکنہ ریموٹ کوڈ ایگزیکیوشن اور فوری حفاظتی اقدامات کی تفصیل۔ تکنیکی تفصیلات اور حفاظتی ہدایات ایڈوائزری ↗
🖥️ ویب سائٹس اور سافٹ ویئر پر اثرات
🔧 ورڈپریس — ویب سائٹ مالکان کے لیے رہنمائی ورڈپریس کی جانب سے واضح کیا گیا کہ یہ خامیاں صرف ورڈپریس تک محدود نہیں بلکہ پی ایچ پی استعمال کرنے والے سرورز کو متاثر کر سکتی ہیں۔ اپ ڈیٹس اور ہوسٹنگ فراہم کنندگان سے رابطے کی ہدایات بھی موجود ہیں۔ سرکاری پلیٹ فارم کی رہنمائی اصل رہنمائی ↗ 📰 روئٹرز — عالمی سطح پر خامیوں کے اثرات پی ایچ پی کے ڈویلپرز کی جانب سے جاری کردہ اپ ڈیٹس، سرکاری ویب سائٹس میں تعطل، خامیوں کی دریافت کے پس منظر اور متاثرہ نظاموں کو فوری محفوظ بنانے کی کوششوں پر رپورٹ۔ بین الاقوامی خبر رساں ادارہ اصل رپورٹ ↗
📌 اہم وضاحت: یہ روابط پی ایچ پی کی سکیورٹی خامیوں اور ان کے ممکنہ اثرات سے متعلق بنیادی یا مستند ذرائع ہیں۔ کسی ویب سائٹ کا عارضی طور پر بند ہونا لازماً اس بات کا ثبوت نہیں کہ اسے ہیک کر لیا گیا تھا۔ تازہ ترین حفاظتی معلومات کے لیے پی ایچ پی کی آفیشل ایڈوائزری کو ترجیح دیں۔ BY: overseaspost.net