براہ راست نشریات

پاکستان، بھارت میں AI سائبر حملوں کا خطرہ، بینکوں، کرپٹو کمپنیوں کو الرٹ

Picture of Overseas Post
Overseas Post
شیئر
ووٹ
Array
50% LikesVS
50% Dislikes
India Cyber Threats

پاکستان اور بھارت میں مصنوعی ذہانت سے سائبر حملوں کے بڑھتے خطرات کے پیش نظر بینکوں، کرپٹو کمپنیوں اور اہم تنصیبات کو الرٹ جاری کردیا گیا۔
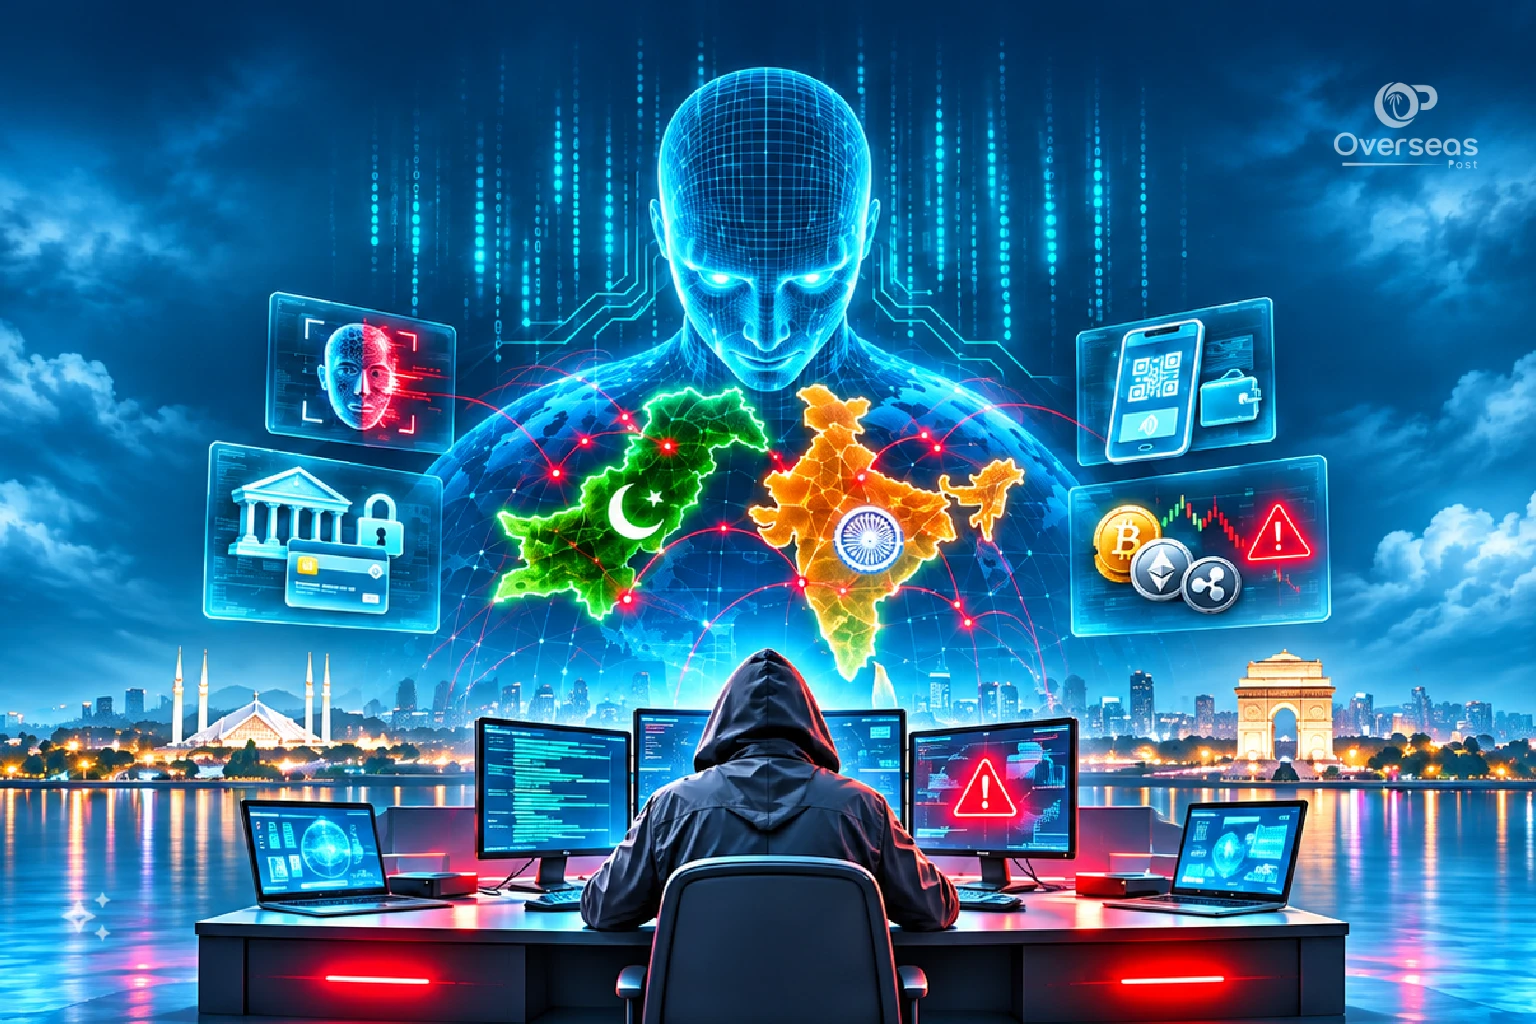
مصنوعی ذہانت AI کے ذریعے سائبر حملوں کے بڑھتے ہوئے خطرات نے پاکستان اور بھارت کے مالیاتی اداروں، ڈیجیٹل بینکنگ نظام اور اہم قومی تنصیبات کی سلامتی پر نئے سوالات کھڑے کردیے ہیں۔ 

🇵🇰 پاکستان نے کس بات کا الرٹ جاری کیا؟

پاکستان کی نیشنل سائبر ایمرجنسی رسپانس ٹیم (NCERT) کے مطابق مصنوعی ذہانت، خودکار بوٹس اور جدید ٹولز ہیکرز کو کمزوریاں زیادہ تیزی سے تلاش کرنے میں مدد دے سکتے ہیں۔

ادارے نے مالیاتی خدمات اور اہم قومی تنصیبات کو خاص توجہ دینے کی ہدایت کی ہے۔

یہ خطرے کا انتباہ ہے، کسی مخصوص پاکستانی بینک کے کامیابی سے ہیک ہونے کا اعلان نہیں۔

دونوں ممالک کے سائبر سیکیورٹی اداروں نے حالیہ دنوں میں انتباہات جاری کرتے ہوئے بینکوں، آن لائن ادائیگیوں اور حساس ڈیجیٹل نظاموں کی حفاظت کے لیے فوری اقدامات پر زور دیا ہے۔

پاکستانی بینکوں اور اہم تنصیبات کو خطرہ

پاکستان کی نیشنل سائبر ایمرجنسی رسپانس ٹیم NCERT نے 5 نومبر کو جاری کردہ ایڈوائزری میں خبردار کیا کہ ہیکرز مصنوعی ذہانت اور خودکار آلات کے ذریعے سائبر حملوں کی رفتار اور شدت بڑھا سکتے ہیں۔

مزید پڑھیں

ادارے کے مطابق بینکنگ نظام، موبائل بینکنگ ایپلی کیشنز، آن لائن ادائیگیوں کے پلیٹ فارمز اور دیگر مالیاتی خدمات ممکنہ حملوں کا نشانہ بن سکتی ہیں۔

ایڈوائزری میں یہ امکان بھی ظاہر کیا گیا کہ حملہ آور صارفین کو اسکرین پر دکھائی دینے والے بینک بیلنس میں ردوبدل کرکے خوف و ہراس پیدا کرسکتے ہیں، تاہم کسی مخصوص پاکستانی بینک پر ایسے 

کامیاب حملے کی تصدیق نہیں ہوئی۔

پاکستانی حکام نے بجلی گھروں، گیس کی تنصیبات، پانی کی فراہمی اور ٹرانسپورٹ کے نظام کو بھی ممکنہ خطرات سے خبردار کیا ہے۔ 

ان شعبوں میں کامیاب سائبر حملہ ضروری خدمات کی فراہمی متاثر کرسکتا ہے۔

بھارت میں AI ہیکرز کی سرگرمیاں

دوسری جانب بھارت کے سرکاری سائبر سیکیورٹی ادارے CERT-In نے 4 نومبر کو جاری کردہ انتباہ میں مصنوعی ذہانت استعمال کرنے والے ہیکنگ گروپ Crafty Falcon کی سرگرمیوں کی نشاندہی کی۔

🏦 پاکستانی بینکوں کو کیا خطرات ہیں؟

ممکنہ اہداف میں مرکزی بینکنگ سسٹمز، موبائل ایپس، ادائیگی کے گیٹ ویز اور صارفین کو خدمات دینے والے آن لائن پلیٹ فارمز شامل ہیں۔

خطرات میں خودکار لاگ اِن کی کوششیں، غیر معمولی API درخواستیں، خدمات میں خلل اور اسکرین پر دکھائے جانے والے بیلنس سے چھیڑ چھاڑ کے امکانات شامل ہیں۔

یاد رہے: ڈسپلے بیلنس کے ساتھ چھیڑ چھاڑ کا خدشہ حقیقی رقم چوری ہونے کی تصدیق نہیں کرتا۔

ادارے کے مطابق یہ گروپ مالیاتی ٹیکنالوجی کمپنیوں، غیر بینکاری قرض فراہم کرنے والے اداروں، ڈیجیٹل ادائیگیوں کے پلیٹ فارمز اور کرپٹو کرنسی ایکسچینجز کو نشانہ بنارہا ہے۔

حملہ آور AI ٹولز کی مدد سے سافٹ ویئر کی کمزوریاں تلاش کرتے ہیں اور مالیاتی اداروں کے نظام میں غیر مجاز رسائی حاصل کرنے کی کوشش کرتے ہیں۔

بھارتی حکام کے مطابق بعض اداروں کو سیکیورٹی خامیاں دور کرنے کے باوجود دوبارہ نشانہ بنایا گیا۔ 

حملوں کے لیے تعطیلات اور ایسے اوقات بھی منتخب کیے گئے جب نگرانی نسبتاً محدود ہوتی ہے۔

چینی ٹیکنالوجی سے تعلق کا شبہ

خبر رساں ادارے روئٹرز کے مطابق بھارتی حکام نے ARTEX، PentAGI، Cairn اور CyberStrikeAI جیسے ٹولز کی نشاندہی کی ہے۔

⚡ بجلی، گیس اور پانی کیوں نشانے پر آسکتے ہیں؟

جدید پاور گرڈ، پائپ لائنز، پانی کی فراہمی اور صنعتی کنٹرول سسٹمز میں انٹرنیٹ سے منسلک آلات اور ریموٹ رسائی استعمال ہوسکتی ہے۔

غیر محفوظ کنکشن یا کمزور صنعتی نظام کسی حملہ آور کو اہم خدمات میں خلل ڈالنے کا موقع دے سکتے ہیں۔

NCERT نے اداروں کو ریموٹ رسائی محدود کرنے، آلات کی جانچ اور ہنگامی متبادل انتظامات مضبوط بنانے کا مشورہ دیا۔

سائبر سیکیورٹی محققین نے بعض ٹولز کے روابط چین سے جوڑے ہیں، تاہم بھارتی حکام نے حملہ آور گروپ کی جغرافیائی شناخت یا کسی حکومت سے تعلق کی تصدیق نہیں کی۔

بھارت میں اکتوبر کے دوران دو قرض فراہم کرنے والے اداروں کے اکاؤنٹس سے تقریباً 20 لاکھ ڈالر کی غیر مجاز منتقلی بھی رپورٹ ہوئی، لیکن اسے براہ راست مذکورہ گروپ سے منسلک نہیں کیا گیا۔

بجلی، گیس
اور پانی کی
تنصیبات بھی
ممکنہ نشانے پر

کرپٹو صارفین کے لیے بھی تشویش

ماہرین کے مطابق کرپٹو کرنسی ایکسچینجز اور ڈیجیٹل ادائیگیوں کے پلیٹ فارمز کی بڑھتی ہوئی مقبولیت انہیں سائبر مجرموں کے لیے پرکشش ہدف بنارہی ہے۔
اگر کسی ایکسچینج کے داخلی نظام تک غیر مجاز رسائی حاصل ہوجائے تو صارفین کے ڈیجیٹل اثاثوں، ذاتی معلومات اور لین دین کی سلامتی متاثر ہوسکتی ہے۔
تاہم موجودہ انتباہات کسی مخصوص کرپٹو ایکسچینج پر کامیاب حملے کی تصدیق نہیں کرتے۔
سعودی عرب، متحدہ عرب امارات، قطر اور دیگر خلیجی ممالک میں مقیم پاکستانی اپنے خاندانوں کو رقوم بھیجنے کے لیے بینکنگ ایپس اور ڈیجیٹل ترسیلاتِ زر کی خدمات استعمال کرتے ہیں۔
مالیاتی اداروں پر سائبر حملوں کی صورت میں رقوم کی منتقلی میں تاخیر، آن لائن خدمات میں خلل اور صارفین کی معلومات کے لیے خطرات پیدا ہوسکتے ہیں۔
ماہرین صارفین کو غیر معروف لنکس سے بچنے، مضبوط پاس ورڈ رکھنے، دو مرحلہ جاتی تصدیق فعال کرنے اور کسی بھی شخص کے ساتھ OTP یا بینکنگ معلومات شیئر نہ کرنے کا مشورہ دیتے ہیں۔

حکومتوں کے لیے بڑھتا چیلنج

پاکستانی NCERT نے مالیاتی اداروں کو اپنے ادائیگی کے نظام، تھرڈ پارٹی کنکشنز اور ڈیجیٹل پلیٹ فارمز کی سیکیورٹی بہتر بنانے کی ہدایت کی ہے۔

اداروں کو مشکوک سرگرمیوں، غیر معمولی لین دین اور غیر مجاز رسائی کی کوششوں کی مسلسل نگرانی کا بھی مشورہ دیا گیا ہے۔

🇮🇳 بھارت میں Crafty Falcon کیا کررہا ہے؟

بھارت کے CERT-In نے 4 نومبر 2026 کو مالیاتی شعبے کے خلاف Crafty Falcon کی AI مدد سے ہونے والی کارروائیوں کو سنگین خطرہ قرار دیا۔

گروپ کے ممکنہ اہداف میں قرض فراہم کرنے والی کمپنیاں، فن ٹیک پلیٹ فارمز، ادائیگی کے ادارے اور کرپٹو ایکسچینجز شامل ہیں۔

بھارتی ادارے کے مطابق بعض اداروں کو پہلے حفاظتی اقدامات کے بعد بھی دوبارہ نشانہ بنایا گیا، خاص طور پر تعطیلات یا محدود نگرانی کے اوقات میں۔

تازہ انتباہات ظاہر کرتے ہیں کہ مصنوعی ذہانت جہاں کاروبار اور روزمرہ زندگی میں سہولت فراہم کررہی ہے، وہیں سائبر جرائم کے طریقوں کو بھی زیادہ پیچیدہ بنارہی ہے۔

پاکستان اور بھارت کے لیے اصل چیلنج مالیاتی خدمات اور قومی تنصیبات کو محفوظ بنانا ہے تاکہ جدید ٹیکنالوجی سے فائدہ اٹھانے والے لاکھوں صارفین کا اعتماد برقرار رہ سکے۔

🔗 مصادر اور مزید مطالعہ

پاکستان نیشنل CERT — Advisory No. 26
AI خطرات، مالیاتی اداروں اور اہم قومی تنصیبات سے متعلق سرکاری انتباہ
اصل ذریعہ کھولیں

CERT-In — 4 نومبر 2026
Crafty Falcon کے متعلق بھارتی حکومت کی باضابطہ ایڈوائزری
اصل ذریعہ کھولیں

Dawn — 6 نومبر 2026
پاکستان کے NCERT انتباہ کی تفصیلات اور سفارشات
اصل ذریعہ کھولیں

Reuters — 5 نومبر 2026
بھارت میں AI ٹولز کے ذریعے مالیاتی اداروں پر سائبر حملوں کی تحقیق
اصل ذریعہ کھولیں